Après les frigos et l’EFS, le chauffage et la climatisation sont-ils les prochaines cibles des cyberattaques ?
19 novembre 2026
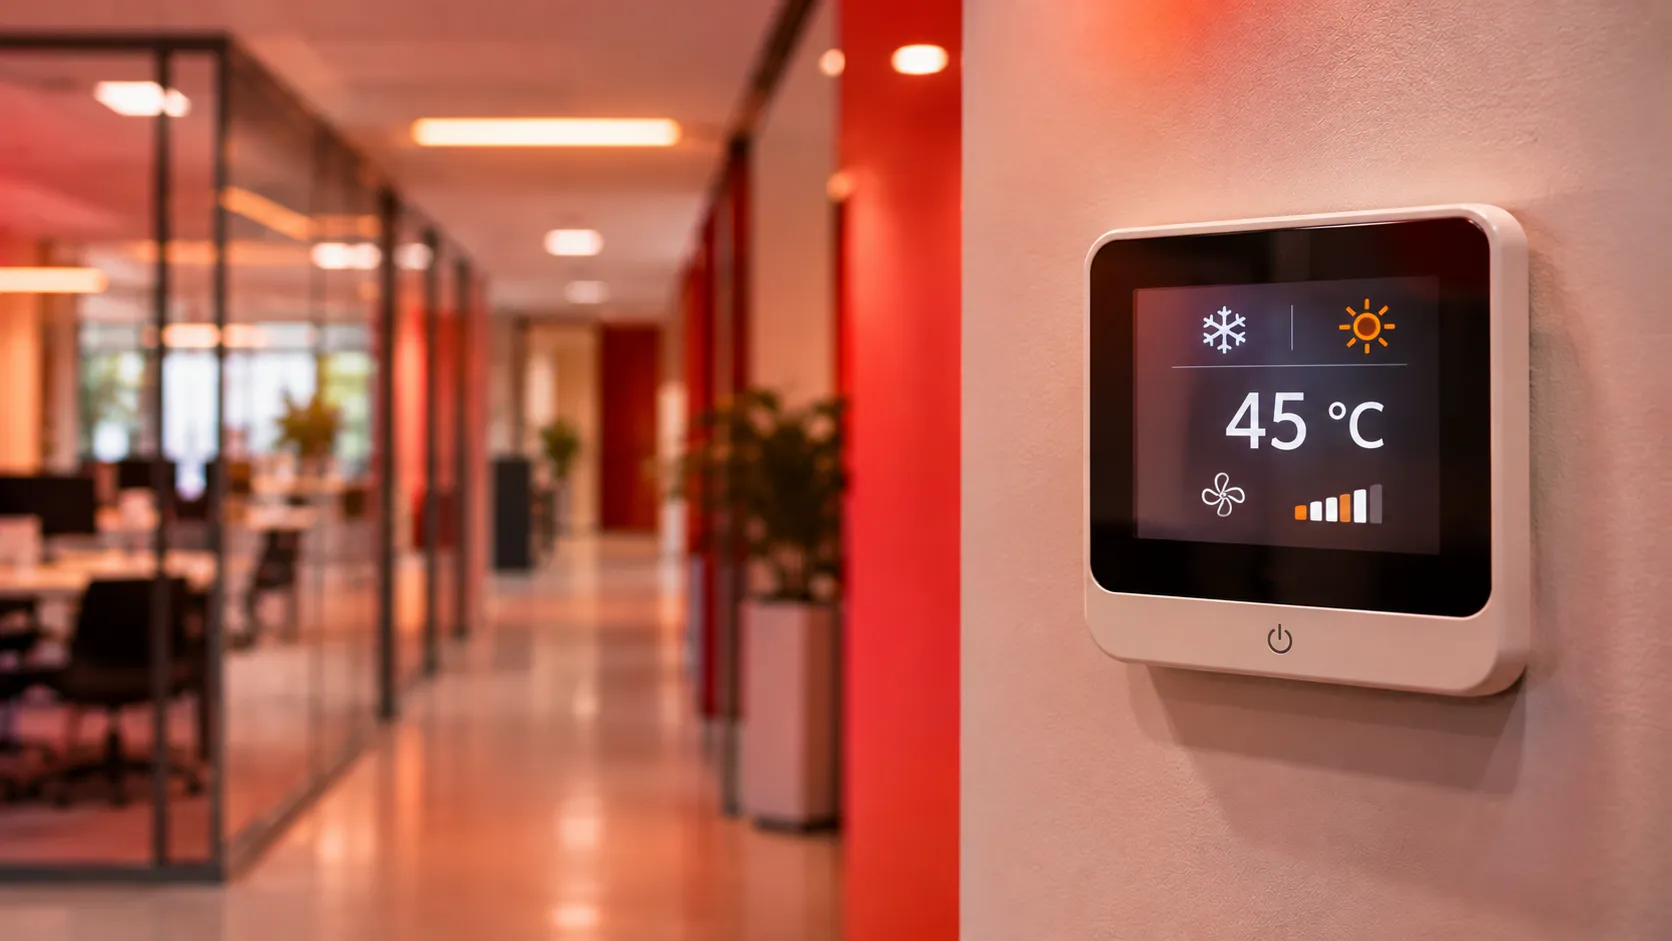
Dans la nuit du 1er au 2 novembre 2026, des pirates ont fait monter à 110°C la température des chambres froides de l’Établissement français du sang. Le plasma y est normalement conservé à moins trente degrés. Trois semaines plus tôt, c’étaient les frigos de supermarchés Intermarché, Super U ou Leclerc. Les deux attaques ont un point commun : les pirates sont entrés par le prestataire chargé du froid.
Une porte d’entrée connue depuis plus de dix ans
Ce scénario n’est pas nouveau. En 2013, l’enseigne américaine Target avait déjà été piratée par l’intermédiaire de son prestataire de climatisation. Mais à l’époque, le thermique n’était qu’un détour pour atteindre les terminaux de paiement. En 2026, ce sont les équipements eux-mêmes qui sont visés : ces technologies opérationnelles (OT) qui pilotent les machines. Les conséquences ont été des tonnes de surgelés jetés, des réserves de plasma menacées, des pertes de plusieurs millions d’euros, et une vague qui a touché des supermarchés dans au moins neuf pays européens.
Les bâtiments connectés, une surface d’attaque sous-estimée
Les hôpitaux, les sites sensibles et les bâtiments tertiaires pilotent aujourd’hui à distance leurs fonctions vitales : le froid, l’air, les accès. Un attaquant qui prend la main sur ces systèmes ne vole pas des données, il agit sur le monde physique. Une donnée chiffrée par un rançongiciel se restaure depuis une sauvegarde ; un stock de sang gâté ne se récupère pas.
Sur le papier, le chauffage et la climatisation sont au moins aussi exposés que la réfrigération. Des vulnérabilités connues et exploitables ont été relevées sur la grande majorité des systèmes de gestion technique de bâtiment audités, hôpitaux compris. Hors de France, le chauffage a d’ailleurs déjà été visé : en Ukraine, des centaines d’immeubles en ont été privés pendant près de deux jours, en plein gel.
Qui doit agir, et comment ?
La réponse dépend de la place de chacun. Les particuliers ont quelques gestes simples à leur portée pour protéger leurs objets connectés. Les exploitants de sites sensibles, eux, portent une responsabilité bien plus lourde, renforcée par la directive NIS2 : séparer leurs réseaux OT et IT, auditer les accès distants de leurs prestataires et vérifier que leurs protections tiennent en conditions réelles.
L’article complet répond à plusieurs questions :
- Pourquoi le prestataire du thermique est-il le maillon faible commun à toutes ces attaques ?
- Quels équipements ont été compromis, et quelles failles restaient ouvertes ?
- Que révèlent les attaques de Winnipeg, de Lviv ou du port de Vigo ?
- Quels sont les deux indicateurs qui suffisent pour prioriser la sécurisation de ses systèmes OT ?
- L’Europe a-t-elle les moyens de répondre à une menace qui ignore les frontières ?
Lire l’analyse complète sur le blog de SysDream, filiale Cyber de Hub One : « Frigos de supermarchés, EFS : quand les attaques OT visent le thermique »