Sécurité d’un réseau privé 4G/5G : ce que le réseau apporte, et ce qu’il ne remplace pas
12 novembre 2026
Pendant longtemps, un équipement branché sur le réseau d’un site industriel était généralement considéré comme légitime par défaut. Cette logique de périmètre montre aujourd’hui ses limites face à la multiplication des équipements mobiles, des capteurs connectés, des accès distants et des environnements hybrides IT/OT.
Les réseaux privés 4G/5G adoptent une logique différente : leurs mécanismes de sécurité sont intégrés au fonctionnement même du réseau. Voici ce que cela change concrètement, ce que cela ne remplace pas, et les questions à poser avant de choisir.
- De la logique de périmètre à la vérification systématique
- Une identité par terminal : ce que cela change concrètement
- Une sécurité intégrée au réseau plutôt qu’ajoutée par couches
- Ce que le réseau ne remplace pas
- Vérifier dans la durée
- Les questions à poser avant de choisir un réseau privé
- Pour aller plus loin
De la logique de périmètre à la vérification systématique
Les stratégies modernes de cybersécurité privilégient désormais une approche dite Zero Trust, fondée sur le principe de vérification systématique. Aucun équipement n’est considéré comme fiable tant que son identité n’a pas été validée et que ses droits d’accès n’ont pas été contrôlés.
Les réseaux privés 4G/5G s’inscrivent naturellement dans cette logique.
L’authentification par SIM constitue un premier niveau de confiance essentiel dans une architecture Zero Trust : elle établit l’identité de la SIM ou de l’eSIM, et donc de l’abonnement, que porte le terminal. Elle doit toutefois être complétée par des mécanismes de gestion des identités (IAM), de contrôle des équipements (MDM/UEM) et de gestion des accès aux applications pour assurer une protection de bout en bout.
Ce que l’authentification par SIM établit
- Une identité vérifiée avant tout accès. Des clés cryptographiques stockées dans la SIM/eSIM permettent une authentification forte et mutuelle : le réseau vérifie la SIM, et le terminal vérifie à son tour qu’il s’adresse bien au réseau.
- Un accès réservé aux abonnements connus. Seul un équipement dont la SIM appartient à un abonnement connu de l’opérateur du réseau privé peut le rejoindre. Les échanges d’authentification sont protégés contre toute altération, et chaque tentative de connexion peut être tracée.
- Une session sécurisée et des politiques d’accès appliquées. Après la connexion, la session entre le terminal et le réseau reste protégée, et les règles définies pour ce terminal s’appliquent (segment, QoS, profil de connectivité).
Ce que l’authentification par SIM ne couvre pas
Elle ne couvre pas :
- le lien entre la SIM et le terminal : sauf association SIM/équipement configurée sur le réseau, une SIM insérée dans un autre équipement s’authentifie de la même manière ;
- l’identité de l’utilisateur du terminal ;
- l’état de sécurité du terminal (malware, terminal compromis, versions logicielles obsolètes) ;
- les droits d’accès aux applications, serveurs ou données métier ;
- la conformité du terminal aux politiques de sécurité de l’entreprise ;
- la détection des comportements anormaux ou des menaces internes.
La SIM établit donc quelle identité se présente au réseau ; qui l’utilise, dans quel état et avec quels droits relève d’autres briques de sécurité.
Une identité par terminal : ce que cela change concrètement
Chaque terminal dispose d’une identité unique portée par une carte SIM ou eSIM et doit être authentifié avant d’accéder au réseau. Cette identité reste connue, administrée et contrôlée tout au long du cycle de vie de l’équipement.
Trois apports :
- Inventaire des terminaux. Visibilité automatique des équipements connectés et de leur état sur le réseau.
- Gestion centralisée des accès. Contrôle des droits et des profils via le cœur de réseau, selon le principe du moindre privilège.
- Révocation rapide et isolation des usages. Suspension immédiate d’un terminal ou d’un profil, isolement des segments pour contenir un incident.
Cas concret : une tablette perdue ou oubliée. Un opérateur de maintenance signale la perte de sa tablette connectée au réseau privé 5G, ou son oubli sur un site externe. Dès l’alerte reçue, l’administrateur suspend la SIM associée depuis la plateforme de gestion. La tablette ne peut plus s’authentifier : elle perd son accès au réseau privé dès sa prochaine tentative d’authentification, ou immédiatement si la plateforme ferme la session en cours. Les autres équipements et applications continuent de fonctionner normalement, sans impact sur la production.
Le risque d’accès non autorisé par le réseau privé est ainsi contenu en quelques minutes, sans intervention sur le reste de l’infrastructure. La suspension de la SIM ne protège cependant ni les données stockées sur la tablette, ni ses éventuels autres accès (Wi-Fi, VPN) : le verrouillage ou l’effacement à distance relève du MDM/UEM.
Cette approche contribue à répondre aux exigences de nombreux référentiels qui imposent d’identifier les équipements autorisés et de tracer les accès réalisés sur l’infrastructure.
Une sécurité intégrée au réseau plutôt qu’ajoutée par couches
La cybersécurité des infrastructures industrielles s’est longtemps construite par l’ajout progressif de solutions spécialisées : pare-feux, VPN, passerelles, outils d’authentification ou plateformes de supervision. Si cette approche a permis de répondre à des besoins successifs, elle a également contribué à complexifier les architectures.
Ces mécanismes font partie intégrante de l’architecture :
- l’authentification mutuelle ;
- le chiffrement des communications ;
- la protection des échanges de signalisation ;
- la gestion centralisée des autorisations.
Cette approche dite Security by Design réduit la dépendance à des mécanismes additionnels et favorise une politique de sécurité plus homogène à l’échelle de l’ensemble des infrastructures. Elle contribue également à limiter certains risques liés aux erreurs de configuration ou à l’hétérogénéité des environnements.
Un réseau privé 4G/5G ne remplace pas tous les équipements de cybersécurité, mais il permet de simplifier certaines fonctions en les intégrant nativement au réseau.
Ce qui peut être simplifié
Pour les terminaux raccordés au réseau privé, il n’est dans de nombreux cas plus nécessaire de déployer :
- des mécanismes d’authentification spécifiques à chaque équipement pour accéder au réseau ;
- des VPN pour sécuriser la liaison entre les terminaux mobiles et le réseau privé ;
- un chiffrement supplémentaire du trafic radio ;
- des règles d’accès propres à chaque technologie, pour les équipements regroupés sur le réseau privé ;
- des procédures manuelles d’enrôlement réseau, remplacées par l’association d’une SIM/eSIM à un profil.
Cette simplification porte sur l’accès au réseau et sur la liaison radio. Le chiffrement n’est pas de bout en bout : le transport entre les antennes et le cœur de réseau ainsi que les flux applicatifs sensibles restent protégés par leurs propres mécanismes (IPsec, TLS, protocoles industriels sécurisés), et les accès distants ou les interconnexions cloud conservent leurs VPN.
Exemple : Lorsqu’un nouveau scanner industriel ou un robot mobile, équipé d’un module ou d’un routeur 4G/5G, est mis en service, l’équipe IT n’a pas de VPN à configurer pour l’accès au réseau privé ni plusieurs équipements réseau à modifier. Il suffit d’associer une SIM/eSIM au profil adéquat : le terminal est authentifié automatiquement, ses communications radio sont chiffrées et les règles d’accès réseau s’appliquent dès sa première connexion. Son enrôlement dans l’outil de gestion des terminaux (MDM/UEM) et la configuration de ses applications restent à réaliser.
Ce que le réseau ne remplace pas
Sans se substituer aux solutions de cybersécurité telles que les pare-feux, les plateformes SIEM ou les solutions de gestion des identités, un réseau privé 4G/5G fournit un socle de communication plus cohérent, plus maîtrisable et plus résilient.
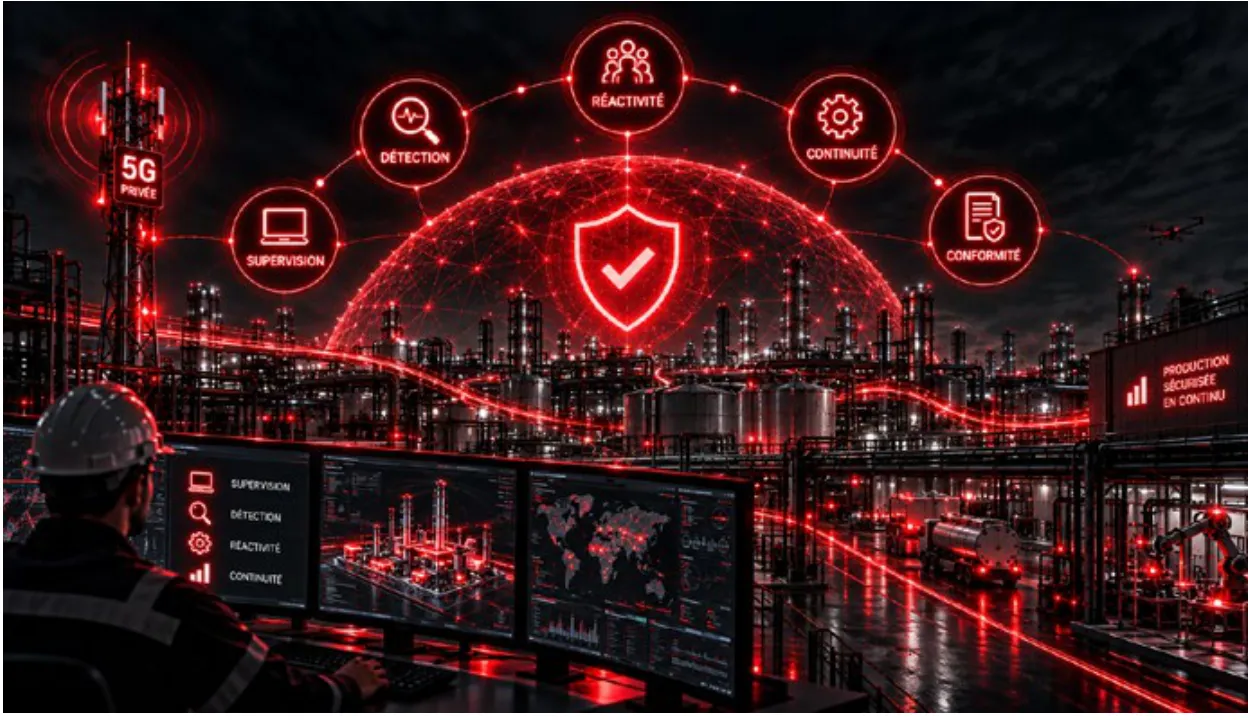
Grâce à la visibilité qu’ils offrent sur les équipements, les communications et les événements réseau, les réseaux privés 4G/5G contribuent à améliorer la détection des anomalies, la supervision des infrastructures et la réactivité des équipes opérationnelles. Les informations produites par le réseau peuvent alimenter les plateformes SIEM, les SOC ou les outils d’audit afin de faciliter les investigations et de démontrer la conformité aux exigences réglementaires.
Que remonte réellement un réseau privé vers le SIEM ?
Un réseau privé 4G/5G peut produire bien plus que des informations de connectivité : des événements de sécurité exploitables par les équipes SOC, transmis au SIEM par des mécanismes standards (Syslog, SNMP Traps, API REST, Kafka) ou par des connecteurs natifs, selon les fournisseurs.
Trois exemples :
- Tentative d’authentification rejetée. Un équipement tente de se connecter avec une SIM inconnue ou désactivée. Le journal indique l’horodatage, l’identifiant de la SIM (IMSI, ou SUPI en 5G), le type d’équipement, la cellule radio concernée et le motif du rejet. Pour le SOC, c’est le signal d’une tentative d’accès non autorisée ou de l’utilisation d’un équipement non enregistré.
- Suspension ou révocation d’une SIM. Lorsqu’un administrateur désactive une SIM après une perte ou un incident, le journal d’audit de la plateforme de gestion consigne l’identifiant de la SIM, l’administrateur ayant effectué l’action, la date et l’heure, le motif et le statut. Le SOC peut ainsi vérifier que la mesure de confinement a bien été appliquée et conserver une trace d’audit.
- Comportement réseau inhabituel. Lorsque le cœur de réseau exporte des données de flux, elles indiquent le terminal concerné, son adresse IP, le volume de données, la destination, le type de flux et toute violation de la politique réseau. Ce n’est pas une détection en soi : le SIEM ou une sonde peut y repérer un terminal industriel qui communique soudainement vers une destination ou un volume inhabituels, signe possible d’un équipement compromis. Toutes les solutions n’offrent pas ce niveau de visibilité.
Tous les réseaux privés ne fournissent donc pas le même niveau de visibilité. Avant de choisir, il faut déterminer si l’on recevra uniquement des alarmes réseau ou des informations réellement exploitables pour la détection de menaces (les questions à poser figurent en fin d’article). Un réseau privé apporte de la valeur au SOC lorsqu’il fournit des événements enrichis sur l’identité des équipements, les authentifications, les politiques d’accès et les activités réseau : plus ces données sont détaillées et intégrables au SIEM, plus la détection et l’investigation des incidents sont rapides et fiables.
Ce qui reste à la charge de l’exploitant
Même avec un réseau privé 4G/5G, plusieurs domaines restent sous la responsabilité de l’exploitant du site, de son équipe IT/OT ou de ses prestataires.
Les équipements eux-mêmes. Le réseau authentifie la SIM ; il ne garantit pas l’intégrité de l’équipement qui la porte. Le site reste responsable du durcissement des terminaux, de l’installation des correctifs de sécurité, des antivirus ou EDR, de la gestion des vulnérabilités, de l’administration des terminaux (MDM/UEM) et du maintien en condition de sécurité des automates, capteurs, caméras, robots ou tablettes industrielles. Une caméra compromise reste une caméra compromise, même si sa SIM est correctement authentifiée.
Les accès aux applications et aux données. Le réseau contrôle l’accès au réseau, pas aux applications. Les comptes utilisateurs, les habilitations métier, les rôles et privilèges et les accès aux applications industrielles (MES, ERP, SCADA) relèvent de la gestion des identités (IAM) et des contrôles applicatifs. La SIM prouve qu’une tablette est autorisée à se connecter ; elle ne décide pas si l’utilisateur peut modifier un ordre de fabrication dans le MES.
Les interconnexions avec le SI d’entreprise. Un réseau privé n’élimine pas le besoin de sécuriser les échanges entre environnements : pare-feux entre OT et IT, segmentation des flux, accès distants, interconnexions cloud et filtrage entre zones de sécurité. La liaison entre un atelier de production et un ERP hébergé dans un datacenter reste un sujet d’architecture et de cybersécurité du site.
La supervision et la réponse aux incidents. Le réseau fournit des journaux et des événements. Le site, ou son prestataire SOC, doit surveiller les alertes, analyser les incidents, investiguer les anomalies, mettre en œuvre les plans de remédiation et démontrer sa conformité réglementaire.
L’administration et la gouvernance. La technologie ne remplace pas les processus : définition des politiques de sécurité, attribution des droits, audits, gestion des sous-traitants, sauvegarde et continuité d’activité, conformité réglementaire (NIS2, ISO 27001, IEC 62443, etc.).
Le réseau privé 4G/5G sécurise le transport, l’identification des équipements et la connectivité. La sécurité des terminaux, des applications, des données et de l’organisation reste sous la responsabilité du site. Un réseau privé fournit un socle de confiance : l’exploitant reste responsable de ce qui s’y connecte, de ce qui est autorisé et de ce qui est exécuté sur son infrastructure.
Vérifier dans la durée
La mise en conformité et l’amélioration continue nécessitent un pilotage fondé sur des indicateurs simples et mesurables. Le livre blanc propose sept indicateurs de pilotage de la sécurité d’un réseau 5G privée, dont :
- tests d’intrusion réalisés sur l’architecture 5G : suivi annuel (minimum), cible d’au moins une campagne complète par an ;
- configurations déployées via modèles standardisés : suivi trimestriel, cible supérieure à 90 %.
La mise en place de ces indicateurs dès la phase pilote permet d’éviter l’écueil constaté dans de nombreuses organisations : l’absence de visibilité sur la posture de sécurité réelle d’un réseau 5G privée jusqu’à la survenue d’un premier incident.
Les questions à poser avant de choisir un réseau privé
Toutes les offres de réseaux privés 4G/5G se ressemblent sur le papier. Pourtant, les différences apparaissent lorsqu’il faut intégrer le réseau à la politique de sécurité, aux outils d’exploitation et aux contraintes industrielles du site. Voici les questions à poser à son architecte sécurité et à son fournisseur, regroupées en trois thèmes.
Identités et accès
- Qui contrôle les SIM/eSIM et les profils associés ?
- L’association entre la SIM et le terminal peut-elle être verrouillée ?
- Combien de temps faut-il pour couper un équipement compromis, et la session en cours est-elle fermée immédiatement ?
- La SIM authentifie mon équipement : comment l’utilisateur est-il authentifié, et ses autorisations sont-elles gérées par rôle, par application et réévaluées en continu ?
- Quels mécanismes contrôlent l’accès aux applications et aux données métier ?
- Comment l’architecture combine-t-elle authentification SIM, gestion des identités (IAM), gestion des terminaux (MDM/UEM) et politiques Zero Trust ?
- Qui est responsable du terminal après son raccordement, comment vérifie-t-on qu’il reste conforme et non compromis, et qui applique les correctifs de sécurité ?
Architecture et exploitation
- Où est hébergé le cœur de réseau et qui le maintient ?
- Quel niveau de segmentation puis-je appliquer entre mes usages OT, IT et vidéo ?
- Comment est sécurisée l’interconnexion entre le réseau privé et le SI de l’entreprise ?
- Le chiffrement et la protection d’intégrité sont-ils activés sur toutes les liaisons, y compris entre les antennes et le cœur de réseau ?
Visibilité et traçabilité
- Quels événements de sécurité sont exportés vers le SIEM, sous quel format (Syslog, API, Kafka, SNMP, connecteur natif) et à quelle fréquence ?
- Ces événements sont-ils corrélables avec l’identité des terminaux (IMSI/SUPI, SIM, eSIM, équipement industriel) ?
- Les actions d’administration (suspension, activation, changement de profil) sont-elles journalisées, tracées et auditables ?
- Les données permettent-elles de mener des investigations et de documenter la conformité (NIS2, ISO 27001) ?
- Qui traite les événements remontés au SOC ou au SIEM ?
Les fonctions de sécurité natives de la 4G/5G (authentification SIM, chiffrement, authentification mutuelle) sont aujourd’hui des prérequis. Les différences entre solutions concernent la gouvernance des identités, l’intégration au SIEM, la rapidité de réaction, la segmentation des usages et le modèle d’exploitation du réseau.
Pour aller plus loin
Aucune infrastructure ne peut garantir un risque nul. L’enjeu consiste donc également à limiter la propagation d’un incident et à réduire son impact sur les opérations.
La 5G privée fournit des capacités natives qui répondent directement aux exigences des référentiels modernes (NIS2, IEC 62443, ISO 27001, CRA…).
Le livre blanc « Convergence IT/OT : la 5G privée au cœur de la stratégie de résilience des milieux critiques » détaille la démarche et se télécharge ici : https://www.hubone.fr/ressources/la-5g-privee-au-coeur-de-la-strategie-de-resilience-des-milieux-critiques/