Contrôle d’accès réseau – NAC
Contrôlez l’accès au réseau en toute sécurité : identifiez les utilisateurs et les appareils, évaluez leur niveau de confiance et appliquez automatiquement les bonnes politiques.
Entre les postes gérés, les invités, l’IoT et les prestataires, votre réseau voit passer du monde… parfois sans badge
Qu’est-ce qu’un contrôle d’accès réseau – NAC ?
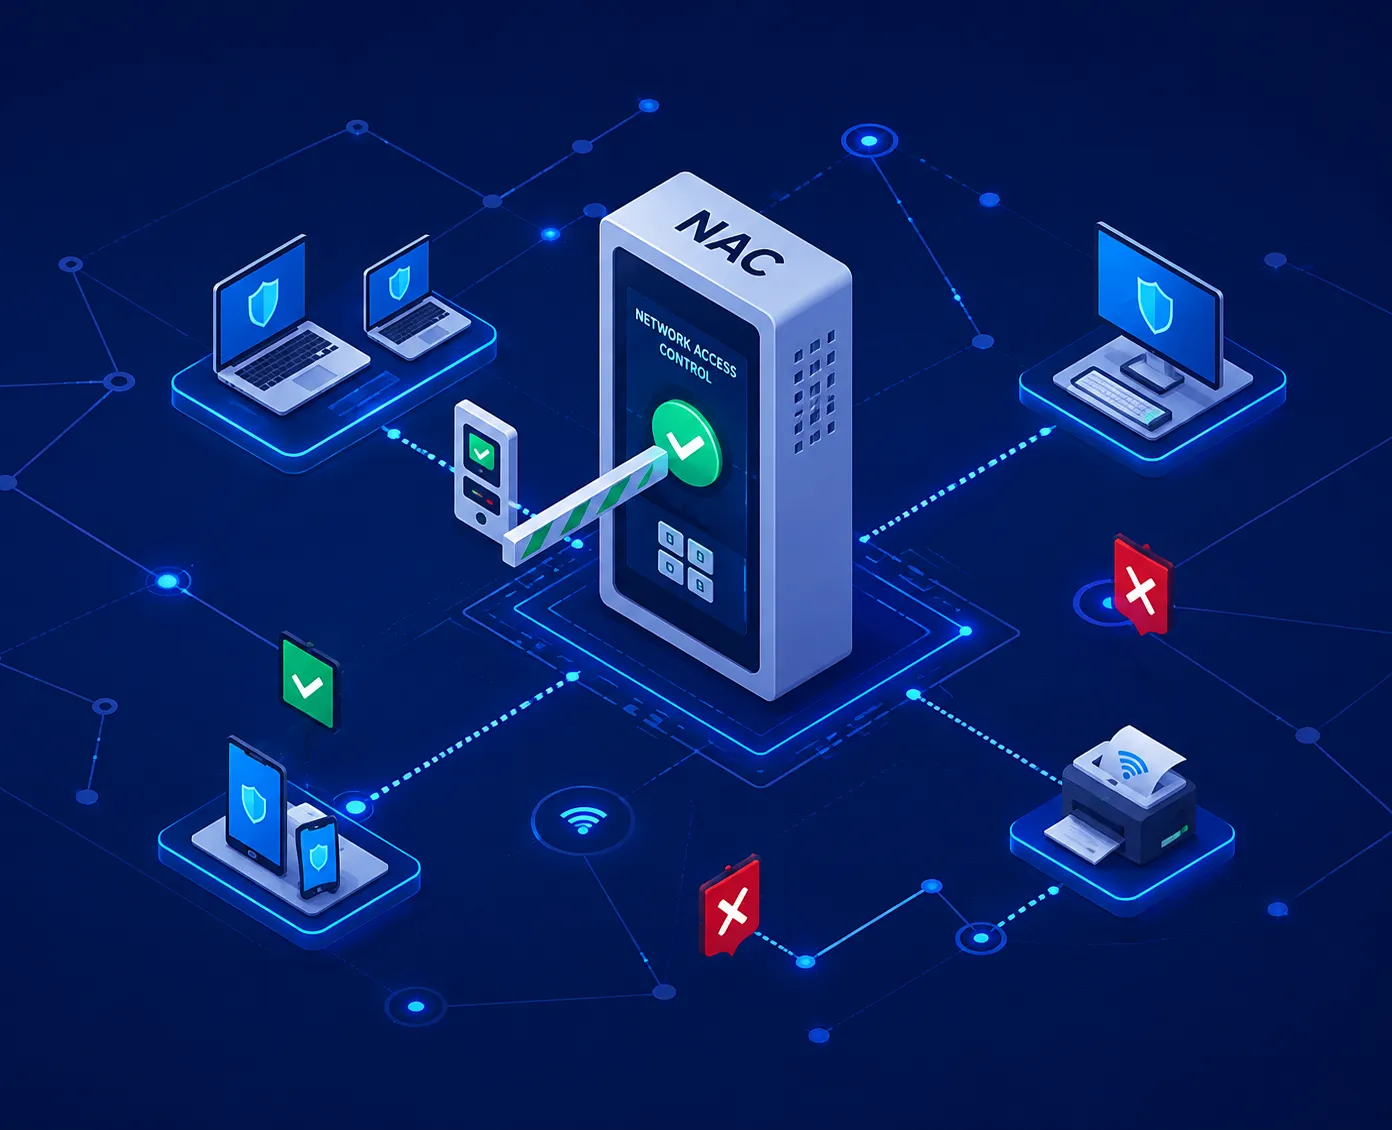
Le NAC (« Network Access Control ») est une solution de contrôle d’accès au réseau qui permet d’identifier les utilisateurs et les appareils qui cherchent à se connecter, de vérifier leur authentification, de leur attribuer un profil, puis d’autoriser ou de limiter leur admission selon des politiques de sécurité définies par l’entreprise.
Positionné au niveau du réseau, le NAC complète les autres solutions de cybersécurité, comme le pare-feu nouvelle génération, le MFA ou le ZTNA. Là où ces outils protègent les accès, les applications ou le périmètre, le NAC exerce un contrôle direct sur les connexions au réseau, qu’il s’agisse de postes, d’objets IoT, d’équipements BYOD ou d’invités.
Limitez les risques grâce à une segmentation réseau intelligente
Le NAC permet de mettre en œuvre une segmentation logique du réseau en fonction du profil de l’utilisateur ou de l’appareil. Grâce à des VLAN dynamiques et à des règles d’accès adaptées, il devient possible d’appliquer des politiques différenciées pour les employés, les prestataires, les terminaux IoT, les équipements personnels ou les utilisateurs invités.
Cette approche renforce la sécurité des réseaux en limitant les accès aux seules ressources autorisées. En cas de compromission, elle réduit les risques de déplacement latéral, freine la propagation des menaces et protège les zones sensibles de l’organisation avec un niveau de granularité bien supérieur au modèle du « tout ou rien ».
Automatisez les contrôles pour renforcer votre niveau de sécurité
Le NAC ne se limite pas à dire qui peut se connecter : il vérifie aussi si les appareils sont conformes aux exigences de l’entreprise. Version du système, niveau de patch, antivirus, EDR, certificats ou état de sécurité global : chaque appareil est évalué avant admission afin d’appliquer la politique la plus adaptée selon son niveau de confiance.
En cas de non-conformité ou de comportement à risque, la solution peut automatiquement isoler l’équipement, le placer en quarantaine, le rediriger vers un portail de remédiation ou déclencher des actions de gestion et de réponse : notification, ouverture de ticket, workflow ITSM ou intervention des équipes sécurité. Le contrôle d’accès au réseau devient ainsi un levier concret pour réduire les risques et garder la maîtrise sur tous les usages.

Découvrez la solution Hub One de Contrôle d’accès réseau - NAC
Que comprend la solution Hub One NAC ?
Avec Hub One NAC, vous contrôlez les connexions à votre réseau d’entreprise dès leur point d’entrée, en filaire comme en Wi-Fi. La solution identifie les utilisateurs et les appareils, vérifie leur conformité et applique les bonnes politiques d’accès selon leur profil.
Rôle de la solution Hub One NAC :
- Identifier les appareils et les utilisateurs qui accèdent à votre réseau
- Contrôler les connexions selon l’identité, le profil et la conformité
- Appliquer automatiquement les bonnes politiques d’accès
- Bloquer les équipements non autorisés ou non conformes
- Sécuriser durablement l’accès à vos ressources et à vos données
Principaux bénéfices :
- Une gestion centralisée
- Une meilleure visibilité sur les flux
- Une sécurité homogène pour les utilisateurs, quel que soit leur emplacement
Quels sont les cas d’usage possibles ?

Blocage d’un appareil inconnu
branché sur un port Ethernet dans un open space

Autorisation d’accès
au réseau d’un utilisateur en vérifiant la conformité de son poste (antivirus à jour, etc.)

Connexion différenciée
selon le profil (ex : VLAN stagiaire / VLAN IT / VLAN invité)
Enrôlement automatique
d’un terminal mobile professionnel sur le bon segment réseau
Une solution intégrée à votre infrastructure pour sécuriser durablement vos accès réseau
Quels sont les avantages d’une solution NAC pour les entreprises ?
1 – Visibilité instantanée sur tout ce qui se connecte
- Inventaire dynamique (terminaux, IoT, invités)
- Identification par profil / empreinte
- Historique des connexions
- Alertes sur comportements anormaux
2 – Contrôle d’accès granulaire et automatique
- 802.1X / MAB selon les cas d’usage
- Politiques par rôle et contexte
- Affectation dynamique de segments
- Accès invité cadré (portail, durée, droits)
3 – Réduction du risque de compromission interne
- Limitation des mouvements latéraux
- Quarantaine des équipements non conformes
- Accès minimal nécessaire
- Cloisonnement des environnements critiques
4 – Opérations simplifiées pour les équipes IT
- Moins de configurations manuelles
- Standardisation multi-sites
- Intégration annuaires & outils sécu
- Meilleure traçabilité pour audits
Pourquoi choisir Hub One pour votre contrôle d’accès réseau – NAC ?

Maîtrise complète de votre réseau
Hub One vous apporte une approche intégrée du réseau, de la connectivité et de la sécurité. Votre solution NAC s’inscrit ainsi de manière cohérente dans votre environnement LAN, Wi-Fi, WAN et dans vos politiques de segmentation.
Accompagnement structuré et opérationnel
Hub One vous accompagne dans la définition et la mise en œuvre de vos règles d’accès au réseau. Cette approche pilotée par les politiques permet de cadrer les usages, de documenter les choix et d’industrialiser la solution pour répondre aux enjeux d’échelle de votre organisation.
Mode de gestion adapté à votre organisation
Service managé, co-management, intégration ou autonomie : Hub One propose plusieurs niveaux d’accompagnement pour votre solution NAC. Notre approche s’adapte à vos ressources internes, à vos contraintes d’exploitation et au niveau de contrôle souhaité.
Expertise reconnue en cybersécurité
Avec Hub One, vous bénéficiez d’un partenaire capable de répondre aux exigences les plus élevées en matière de sécurité et de souveraineté. Grâce à l’expertise de sa filiale Sysdream, acteur reconnu de la cybersécurité en France, Hub One renforce la fiabilité de vos solutions et la protection de vos réseaux. Sysdream est Qualifié PASSI et le SOC Hub One Qualifié PDIS (en cours de renouvellement) attestant des plus hauts standards de qualité.
Quels sont les avantages de la solution Hub One ?

Identité réseau
Chaque terminal est reconnu avant d’accéder aux ressources

Segmentation dynamique
Les droits s’adaptent automatiquement au profil et au contexte

Invités cadrés
Un accès simple pour les visiteurs, conforme à vos exigences
IoT sous contrôle
Les objets connectés sont isolés et surveillés sans bloquer l’activité.
Audit-ready
Les accès sont tracés pour faciliter conformité et investigations
Nos partenaires stratégiques sur la solution NAC
Hub One est à vos côtés dans la mise en oeuvre de votre projet
Chez Hub One, vos défis sont nos innovations pour vous proposer des solutions sur mesure.
Besoin d'être accompagné dans la mise en place
d’un contrôle d’accès réseau – NAC ?
Découvrez toutes nos solutions en Sécurité Réseaux

Vous avez des questions ?
Les experts Hub One y répondent
Quelles sont les principales fonctionnalités d'un système NAC ?
Parmi ses principales fonctionnalités, on retrouve l’authentification des utilisateurs et des équipements, l’application de politiques d’accès, la segmentation du réseau, la gestion des invités, la visibilité sur les terminaux connectés et la mise en quarantaine des appareils non conformes. Le NAC s’inscrit ainsi dans une logique Zero Trust, où aucun accès n’est accordé sans contrôle préalable.
Comment le NAC peut-il protéger une entreprise ?
Cette approche permet aussi de réduire les risques liés aux usages hybrides, au BYOD, aux objets connectés ou au travail à distance. En appliquant des règles d’authentification, de conformité et de segmentation, le NAC renforce la posture de sécurité des organisations et complète efficacement les autres solutions de cybersécurité dans une stratégie Zero Trust.
Quels critères pour choisir une solution NAC ?
Il est également important de vérifier sa compatibilité avec les infrastructures existantes, sa facilité d’intégration avec les autres solutions de sécurité, sa capacité à évoluer avec les besoins de l’entreprise et sa simplicité d’administration. Enfin, une bonne solution NAC doit aider les organisations à mieux protéger leurs données, à appliquer les principes Zero Trust et à répondre efficacement aux nouvelles menaces.